
访问外网方式更新通知
进入到插件的代理页把 代理协议 更换成 HTTPS 然后端口修改成 18484 然后点后面的小锁输入管理员提供给你的账号密码然后保存
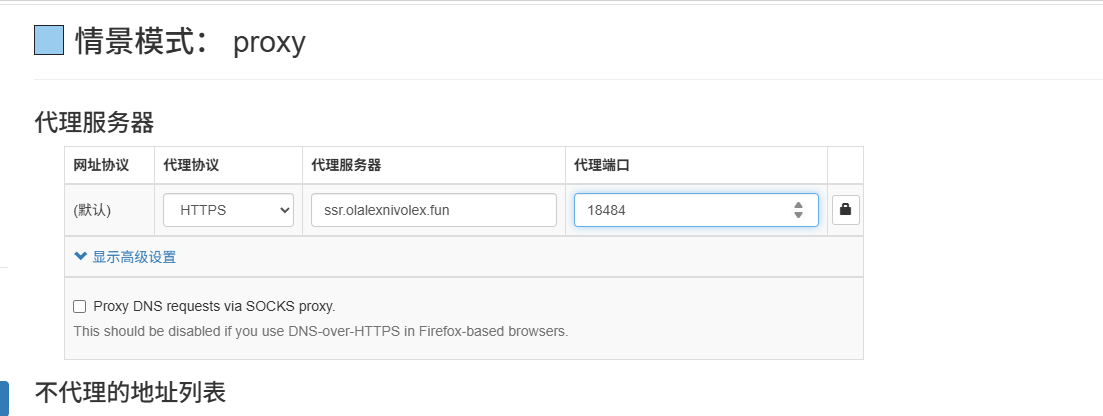
如果想了解本次修改原因的可以继续往下看,如果不想了解的,你可以关掉本站了。
由于2026年10月14日的时候我们这里的中国联通运维来电,问我们是不是部署了翻墙代理,我们坚绝否认;问就是:不是啊,我们没有,你们的监控平台扫错了,我们是优良公民,我们是合法使用宽带,不存在任何违法中华人民共和国民法典的行为。
2026年10月15日上午接到96110(国家反诈中心)的电话,由于我手机开的联系人白名单,他打不进来(他们不就是最大的诈骗分子嘛),下午收到96110的短信通知,让我健康使用网络,少看点黄色内容。。。因为我们的服务器是不设内容审查的,服务器也不记录访问日志,我也不知道各位谁老是翻墙看片。既然被查了说明现有的访问方式并不安全。由于SOCKS5协议的特性代理的网站域名是明文写在SNI里的,网络运营商可以通过抓包分析来知道你在翻墙,因此我们计划放弃维护现有的SOCKS5协议代理,改用相对安全的HTTPS代理。
以下内容为ChatGPT帮忙审查的抓包数据;其中11.pcapng 为使用HTTPS协议代理的数据包;12.pcapng 为使用SOCKS5协议代理的数据包
我已经检查了你上传的 11.pcapng。目前可以先给你一个比较明确的结论:这份抓包中,观察到的流量都集中在同一个远端 IP 上,TLS 握手暴露的是代理服务器域名;我没有在抓包中发现 google.com 这样的真实访问目标域名。
1. 抓包分析结果
真实访问域名泄露
未发现直接证据
在已检查的 TCP 载荷中,没有发现 google.com、明文 CONNECT 请求或明文 Host 请求头。
代理域名可见
已确认
TLS 握手中出现了 ssr.olalexnivolex.fun。如果这是你的代理域名,那么网络管理员能够通过明文 SNI 识别这个域名。
是否绕过代理直连
本文件未发现
在这份抓包解析出的 IP 流量中,只观察到客户端与同一个远端 IP 之间的通信,没有发现连接其他目标 IP 的流量。
DNS 泄露
尚不能确认
文件中没有捕获到 DNS 数据包,因此不能据此证明 DNS 没有泄露,也无法判断 DNS 请求是否在抓包开始前完成,或通过其他加密连接发送。
2. 网络管理员实际上能看到什么?
这份抓包中识别出的连接信息如下:
假设远端 IP 和域名确实属于你的代理服务器,那么网络侧看到的连接大致就是:
你的设备
192.168.43.168
TLS 加密连接
112.91.221.167:18484
SNI:ssr.olalexnivolex.fun
网络管理员能观察连接元数据,但不应直接读取加密隧道内的请求内容。
如果你通过代理访问 Google,且请求确实经过这条加密连接,外层抓包通常不会直接显示 google.com。但这份文件没有包含足够证据来确认你访问 Google 时的完整请求路径,因此还不能直接下结论说整个配置已经完全安全。
3. 我建议你再做一次针对性测试
为了确认是否存在 DNS 或目标域名泄露,可以这样操作:
在客户端开始抓包,确保捕获所有接口上的流量,不要设置只抓代理端口的过滤器。
打开浏览器访问
https://www.google.com,然后再访问一个你平时不会访问的网站。停止抓包,保存为新的
.pcapng文件并上传。
这次我就能重点对照访问时间,检查有没有:
直接发送给 DNS 服务器的目标域名查询;
发往其他网站 IP 的直连连接;
不属于代理服务器的 TLS SNI;
代理连接之外的其他可疑流量。
还有一个重要细节: 你的文件显示的是 ssr.olalexnivolex.fun:18484,而不是常见的 443 端口。这不代表它不安全,但需要结合服务端配置确认它究竟是标准 HTTPS 正向代理,还是其他使用 TLS 的代理协议。
你也可以把服务端的代理软件名称和相关配置(删掉密码、私钥及认证令牌)发给我。这样我们就能把抓包证据与服务端配置对应起来,判断得更准确。
我把两份抓包都做了字节级对比。第二份 12.pcapng 可以明确识别出 SOCKS5 协议;第一份 11.pcapng 则能确认使用了 TLS 加密,但仅凭外层抓包,还不能百分之百确认 TLS 内部具体采用哪种代理协议。
两份抓包的协议对比
文件 11:11.pcapng
TLS 加密传输
远端:
112.91.221.167:18484TLS SNI:
ssr.olalexnivolex.funTLS ClientHello 中声明了 ALPN
h2,即 HTTP/2。没有发现明文
CONNECT或Host请求头。
判断: 确认存在 TLS 加密连接,可能是基于 HTTPS/HTTP/2 的代理,也可能是其他运行在 TLS 上的代理协议。要进一步确认,需要查看 TLS 内部的请求或服务端配置。
文件 12:12.pcapng
明文 SOCKS5
远端:
112.91.221.167:37899能看到 SOCKS5 握手字节
05 01 00。能看到 SOCKS5 连接请求
05 01 00 03。能直接读取目标域名和目标端口,例如
www.google.com.hk:443、www.youtube.com:443。
判断: 可以确认这份抓包中的连接使用了 SOCKS5 协议,而且 SOCKS5 请求在客户端到服务器的链路上是明文可见的。
为什么我能确认第二份是 SOCKS5?
抓包里出现了下面这段数据:
05 01 00 03 11
77 77 77 2e 67 6f 6f 67 6c 65 2e 63 6f 6d 2e 68 6b
01 bb
它可以拆解为:
这意味着网络管理员不需要解密 TLS,就能从这条 SOCKS5 请求中直接看到目标域名。后续访问网站的 TLS 内容虽然仍可能加密,但域名已经暴露了。
如果你的目的是隐藏真实访问目标
文件 11: 目前看起来更符合你的隐私目标,因为外层 TLS 握手暴露的是代理域名,而不是已识别的 Google 目标域名。不过,尚未证实 TLS 内部具体使用的协议,也不能排除其他流量泄露。
文件 12: 不符合你的目标。明文 SOCKS5 请求直接暴露了目标域名,建议不要在不可信网络上以这种方式直接连接远端 SOCKS5 服务。
以下内容已过时,下面的内容是上次的更换协议的,与本次无关。
先说一下此次的背景,不想了解此次事件背景的可以直接跳到后面查看如何使用。
由于2024年6月13日凌晨1点(此时我在睡觉) 的时候阿里云域名更新的通知连续发了四次把我吵醒了,我就感觉不太对劲了,正常来说宽带欠费了的话是不会更新这么多次IP的,随后我打开邮箱一看我靠怎么全是内网的IP啊。
我就立刻联系了我那宽带运维(这个运维还是之前办企业带宽的时候加的,关系还不错,我现在用的这个家宽500M的下载50M的上传30块一个月也是他给我办的)他说是收到通知,普通家庭宽带不给下发公网了让我可以去尝试申请一下。然后我就打电话给10010要求恢复公网的IPv4地址,到了13号下午有一个联通的运维给我打电话了问我是不是要办企业宽带,我说tmd谁要办企业宽带啊。我要动态的公网IPv4地址。然后就又说帮我申请一下,到了第二天又有一个自称是宽带运维的打电话给我。说办不了现在IPv4地址都是内网的可以帮我申请IPv6的公网,不是大哥我本来就有公网的IPv6还要你申请啊。我就懒得跟他们啰嗦了干脆直接部署基于IP v6的服务器吧。
原来我这里提供不限于:
X(原名:Twitter) 的HTTP、HTTPS代理
Telegram(TG)的 Socks5、MTProxy的加密代理
浏览器的Socks5明文代理
SSR(睁眼看世界)代理
但是由于没有了公网IPv4地址这些方法都不可行了
原本我以为只需要在软路由上开启自动获取IPv6就可以了,后面我发现怎么都找不到IPv6的开关,我后知后觉的反应过来好像我当初编译这个内核的时候压根就没有选上IPv6的功能这个软路由编译于2020年初已经稳定运行了三年半了,当初我是万万没想到突然有一天我会没IPv4的公网地址)说到来这个内核已经三年多没更新了干脆直接弄一个新的。
我用了两天通宵重新编译了一个,重新部署起了SSR(睁眼看世界)目前也只提供这个代理方式。其实我也折腾过基于IP v6的Socks5代理但是服务端怎么都识别不了就放弃了。但还好SSR(睁眼看世界)的代理可以用就暂时这么用着先吧。
于是你们就看到这篇通知了
先说重要事情:由于我还不会基IP v6的流量防护为了防止被人刷我机场的流量导致机场账号被封从而导致所有人都没办法用了(其实我才不会告诉你们是我刚升级了机场的套餐并且续费了一年要是现在开放导致账户被封我心疼钱),在我完全学会流量清洗之前都不会对各位不认识的网友开放,仅对部分TG好友以及所有钉钉好友开放以及好友的好友开放(要注意的是我能给他开端口的原因完全取决于我对你的信任如果他因为访问了什么敏感内容如政治,恐怖暴力,或反动势力的内容导致相关部门请我去喝茶我会毫不犹豫的把你们两个供出去)。
我知道有几位TG好友访问外网的内容比较敏感会浏览部分政治内容 ,这里我先说好如果某一天相关部门请我去喝茶要求我提供服务器用户消息我会毫不犹豫的把你们几位供出去,大家如果只是浏览黄色内容 不下载,不传播仅仅是在线观看。又或者浏览国际新闻,看看推特、ins、Facbook不转发不关注不点赞不评论,查阅国际顶级期刊,访问谷歌学术等正常行为,你没事我也没事大家都不会有事。虽然代理服务器只做数据转发不记录任何东西,但是网关侧会记录代理服务器访问过的URL地址
正常来说日志是加密状态的但是可以解密来查看你访问过什么内容也仅是记录你访问过什么,至于你是否有点赞评论转发等行为都不会记录,更不会记录你们的任何账号密码、银行卡号、手机号码、家庭住址等行为,个人信息数据泄露了别来找我,行为日志最早可追溯到2018年3月,日志至少保存10年理论来说你们喜欢看小黄片的在2018年3月看过的小黄片记录在2028年3月依旧可以查到,但只是理论上保存10年其实我用了一块2T的机械硬盘来保存这些行为日志,从18年3月到现在24年6月只用了70个G,硬盘什么时候用满了什么时候清旧的日志,我这里只是举例行为记录的可溯源性,你们只要不违法我也不会闲着没事去看你们浏览过什么东西
如何使用:
如果你们已有SSR客户端你们直接导入我发给你们的配置即可(协议参数留空)。如果没有客户端可以到我的 下载站 (用户名:yk 密码:123456abcd )里面的科学上网 文件夹;文件夹密码为:halloworld 下载SSR客户端。
如有不知道自己的ssr配置的可以发信息给我。上面提到了好友如果有想访问外网的也可以联系我开端口。(免费的不要钱)
SSR新的服务器IP是:
ssr.ailsh.cn安卓手机请下载:
ssrr-android.apkWindows系统请下载:
ShadowsocksR-win-4.9.2.7zWindows系统如果没有
7z解压包也可以在我下载站里找到;位于解压缩文件夹内 7zxxx开头的exe文件就是。iOS需要自行准备海外的Apple账户免费的ssr客户端有
Potatso也可以使用付费的Shadowrocket(小火箭)
同时我目前还提供联通线路的OpenVPN,该项目不通过访问外网的能力,仅提供流媒体,小说,云端存储,相册部分等服务。
注意
浏览器的SwitchyOmega 代理插件请设置到系统代理或者直接关闭/删除 SwitchyOmega 代理插件否则即使你SSR配置了全局代理浏览器依然无法访问Google等
浏览器自动代理
原Proxy SwitchyOmega MV3 的作者不再更新了,这里推荐另外一个常在更新的插件 Proxy SwitchyOmega 3 (ZeroOmega) - Microsoft Edge Addons 这里推荐使用微软的Edge浏览器因为不需要翻墙即可下载到插件,如果你使用的是Google Chrome浏览器就到Proxy SwitchyOmega 3 (ZeroOmega) - Chrome 应用商店
插件安装好了之后进入插件配置页面,找到导入/导出-在线恢复把模板地址输入进去点恢复https://imge.shimmerl.top/ZeroOmegaOptions.bak
导入完了之后在下面应该多出个蓝色的proxy 模式,点进去把端口修改成自己的后点应用选项就可以保存了。
此模板已经配置好了代理协议、服务器地址以及代理规则了你只需要把你自己的端口添加进去就可以使用,属于开箱即用了。
注意:
如果你无法恢复配置请确认插件的代理模式为
直接连接的状态如果的点恢复后旁边的
应用选项绿了请先点击应用选项来保存一下先
SSR客户端配置操作流程
下面以这个配置举例

在
Windows下应该这样配置(安卓以及IOS的类似)

OpenVPN